Module Double authentification (2FA)

| Éditeur | Theo Pequignot (theopequignot.fr) |
|---|---|
| Identifiant du module | 194155 |
| Version | 6.0.3 |
| Dolibarr | 16 à 24 |
| Où l'obtenir | DoliStore |
| Support | contact@theopequignot.fr |
| Présentation et support | modules.theopequignot.fr |
Un mot de passe volé, deviné ou réutilisé suffit pour entrer dans votre Dolibarr, et avec lui dans vos clients, vos factures et votre banque. Ce module ajoute un second facteur à la connexion : même avec le bon mot de passe, personne n'entre sans le téléphone, la clé ou l'empreinte de l'utilisateur.
Trois méthodes, au choix de chaque utilisateur
- Application TOTP : code à 6 chiffres renouvelé toutes les 30 secondes. Compatible Google Authenticator, Microsoft Authenticator, Authy, 1Password, Bitwarden, Aegis, FreeOTP. Le QR code est généré sur votre serveur, sans service tiers.
- WebAuthn / FIDO2 : clés de sécurité (YubiKey…) et biométrie intégrée (Windows Hello, Touch ID, Face ID). Une touche et c'est fait.
- Codes de secours : 10 codes à usage unique, stockés hachés en bcrypt, pour ne jamais rester bloqué après la perte d'un téléphone.
Plusieurs appareils par compte
- Un utilisateur peut enregistrer son téléphone, une clé de sécurité et son ordinateur portable, et les nommer.
- Il ajoute, renomme ou révoque ses appareils lui-même, depuis l'onglet Sécurité de sa fiche.
Sécurité renforcée
- Secrets TOTP chiffrés en base (AES-256-CBC).
- Blocage après un nombre d'échecs réglable (5 par défaut).
- Anti-rejeu : un code accepté ne peut pas resservir.
- Journal d'audit de chaque tentative : date, adresse IP, méthode, appareil, résultat.
- Protection CSRF sur tous les formulaires et en-têtes HTTP stricts sur les pages de connexion.
Pour l'administrateur
- 2FA facultative ou obligatoire pour tous, en une case à cocher.
- Invitation à configurer la 2FA dès la connexion suivante.
- Tableau de bord : taux d'adoption, activité des dernières 24 h, adresses IP bloquées.
- Vue de tous les utilisateurs, réinitialisation de la 2FA d'un compte, ré-enrôlement forcé.
- Pages de connexion responsive, lisibles quel que soit le thème Dolibarr.
Installation
Accueil → Configuration → Modules → « Déployer/installer un module externe », envoyez le zip puis activez le module. Les tables sont créées automatiquement.
Mise à jour depuis une version précédente : remplacez les fichiers, puis désactivez et réactivez le module (Configuration → Modules). Réglages, données et droits des utilisateurs sont conservés.
Compatibilité
- Dolibarr 16 à 24 (vérifié sur 16, 18, 20, 22, 23 et 24).
- PHP 7.4 à 8.4, MySQL / MariaDB, extension OpenSSL.
- HTTPS obligatoire pour WebAuthn / FIDO2 (exigence des navigateurs).
- Français et anglais inclus. Support par e-mail et mises à jour pendant 2 ans.
Captures
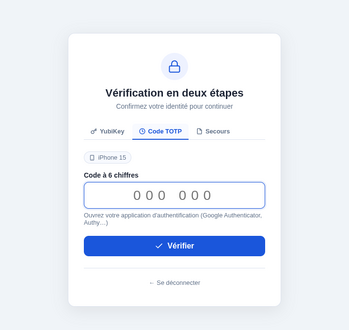
Écran de vérification après le mot de passe
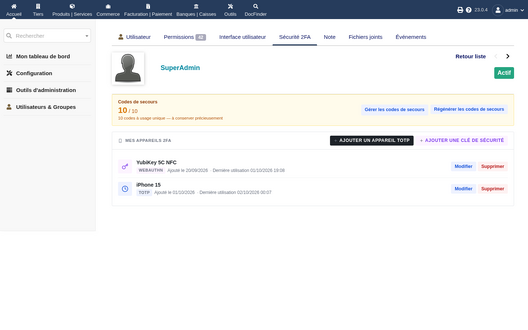
Appareils et codes de secours sur la fiche utilisateur
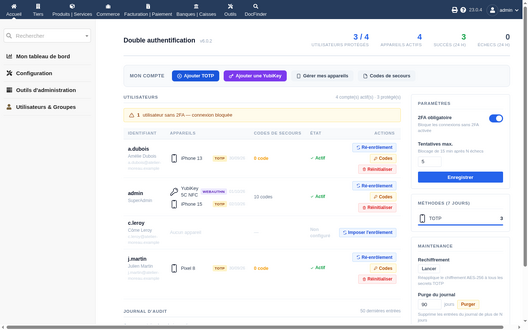
Administration : utilisateurs, appareils, 2FA obligatoire


Versions
- 6.0.3 (3 octobre 2026) : correction de sécurité, mise à jour recommandée sur Dolibarr 16 à 18. Sur ces versions, le second facteur n'était pas demandé : le contrôle reposait sur un point d'accroche de Dolibarr qui n'existe qu'à partir de la version 19. Il passe désormais par un point d'accroche présent dans toutes les versions et appelé à chaque requête. Sur toutes les versions, les téléchargements de documents et les exports exigent eux aussi la vérification.
- 6.0.2 (2 octobre 2026) : page d'administration corrigée, interface traduite en français et en anglais.
Support
Une question avant l'achat, un souci d'installation ou de mise à jour : écrivez à contact@theopequignot.fr. Je suis le développeur du module et je réponds moi-même. Support et mises à jour inclus pendant 2 ans avec l'achat sur le DoliStore. La présentation complète du module, ses captures, ses questions fréquentes et le formulaire de support sont sur modules.theopequignot.fr. L’achat se fait sur le DoliStore.